./whoami

Łukasz Sobiecki

Cybersecurity Consultant/ Incident Response/ Penetration Testing/ Secure Software
Co-founder & Board Member @ DC9 Cyber

Pomagam organizacjom reagować na incydenty, identyfikować podatności i budować bezpieczne, odporne środowiska IT.

Członek CyberLegionu Wsparcie ENISA w reagowaniu na incydenty Cyber Europe — Cyber Reserve for Poland Locked Shields 2026 Zwycięzca eliminacji Operation Cyber Flag 2026 Prelegent ×2 — VIII Forum Cyberbezpieczeństwa Kapitan UWPL — 3. miejsce w finale OCF26
cat about.md

O mnie

Łukasz Sobiecki to polski ekspert cyberbezpieczeństwa, współzałożyciel i członek zarządu DC9 Cyber. Specjalizuje się w reagowaniu na incydenty, testach penetracyjnych, bezpieczeństwie aplikacji i bezpiecznym korzystaniu z AI. Jest członkiem CyberLegionu przy Wojskach Obrony Cyberprzestrzeni, uczestnikiem ćwiczeń Locked Shields 2026, Cyber Europe 2026 i Operation Cyber Flag 2026, prelegentem VIII Forum Cyberbezpieczeństwa oraz autorem open-source'owego backendu formularzy formd.

Ponad 20 lat doświadczenia w IT — drogą od developera i administratora do eksperta cyberbezpieczeństwa i członka zarządu.

Pracuję na styku aplikacji, infrastruktury, DevOps i bezpieczeństwa, współpracując z organizacjami prywatnymi, publicznymi i regulowanymi. Potrafię tłumaczyć problemy techniczne na decyzje biznesowe.

Z moją firmą zdobyliśmy możliwość wspierania ENISA w zakresie reagowania na incydenty po stronie Polski. Brałem także udział w ćwiczeniu Cyber Europe jako Cyber Reserve for Poland.

Nie ograniczam się do wskazywania podatności. Rozumiem kod, infrastrukturę, proces wdrożeniowy i realia działania organizacji.
  • 20+ lat doświadczenia w IT
  • wsparcie ENISA w reagowaniu na incydenty (Polska)
  • Cyber Europe — Cyber Reserve for Poland
  • dumny członek CyberLegionu
  • developer → admin → security → zarząd
  • aplikacje · infrastruktura · DevOps · security
  • sektor prywatny, publiczny i regulowany
  • technika przełożona na biznes
./achievements --top

Najważniejsze osiągnięcia

20+
lat doświadczenia
Software engineering, infrastruktura, DevOps i cyberbezpieczeństwo.
LS26
Locked Shields 2026
Udział w największych międzynarodowych ćwiczeniach cyberobrony.
1.
miejsce w eliminacjach OCF26
Zwycięstwo drużyny UWPL w formule attack-defence.
3.
miejsce w finale OCF26
Kapitan drużyny UWPL podczas finału Operation Cyber Flag 2026.
whoami --affiliation

CyberLegion

★

Dumny członek CyberLegionu

Jestem dumnym członkiem CyberLegionu — ochotniczej formacji działającej przy Wojskach Obrony Cyberprzestrzeni, zrzeszającej specjalistów wspierających obronę cyberprzestrzeni Rzeczypospolitej Polskiej.

To w ramach CyberLegionu rozwijam kompetencje operacyjne i biorę udział w międzynarodowych ćwiczeniach cyberobrony. W tej roli uczestniczyłem m.in. w Locked Shields oraz Operation Cyber Flag — sprawdzając umiejętności techniczne, procedury i zdolność do działania pod presją w realistycznych scenariuszach kryzysowych.

Locked Shields 2026 Operation Cyber Flag 2026 cyberobrona RP
operations log

Cyber Europe, Locked Shields i Operation Cyber Flag

[ exercise ] Locked Shields 2026

Wielkoskalowy scenariusz cyberobrony

Brałem udział w Locked Shields 2026 jako członek zespołu uczestniczącego w realistycznym scenariuszu wielkoskalowego cyberataku. Ćwiczenie wymagało jednoczesnej ochrony usług, analizy incydentów, koordynacji działań i podejmowania decyzji pod presją czasu.

ochrona usług analiza incydentów koordynacja
[ exercise ] Operation Cyber Flag 2026

Kapitan drużyny UWPL

Wraz z drużyną UWPL zwyciężyłem w fazie eliminacyjnej OCF26. Podczas finału miałem zaszczyt pełnić funkcję kapitana zespołu, który zajął 3. miejsce.

  • obrona własnych usług
  • szybkie wykrywanie i łatanie podatności
  • atakowanie systemów innych drużyn
  • utrzymywanie ciągłości działania
  • decyzje techniczne pod silną presją
[ exercise ] Cyber Europe 2026 · ENISA

Udział w Cyber Europe jako Cyber Reserve for Poland

Wraz z DC9 brałem udział w Cyber Europe 2026 — jednym z kluczowych europejskich ćwiczeń z zakresu cyberbezpieczeństwa, organizowanym przez ENISA. W ramach ćwiczenia uczestniczyłem w obsłudze incydentu cyberbezpieczeństwa, analizie technicznej, koordynacji komunikacji oraz przygotowaniu rekomendacji dla dalszych działań.

To wartościowy format, ponieważ weryfikuje nie tylko kompetencje techniczne, ale również procedury, komunikację między podmiotami oraz zdolność do działania pod presją czasu w scenariuszu kryzysowym — wzmacniając odporność cybernetyczną w Europie.

obsługa incydentu analiza techniczna koordynacja komunikacji rekomendacje
./talks --list

Wystąpienia

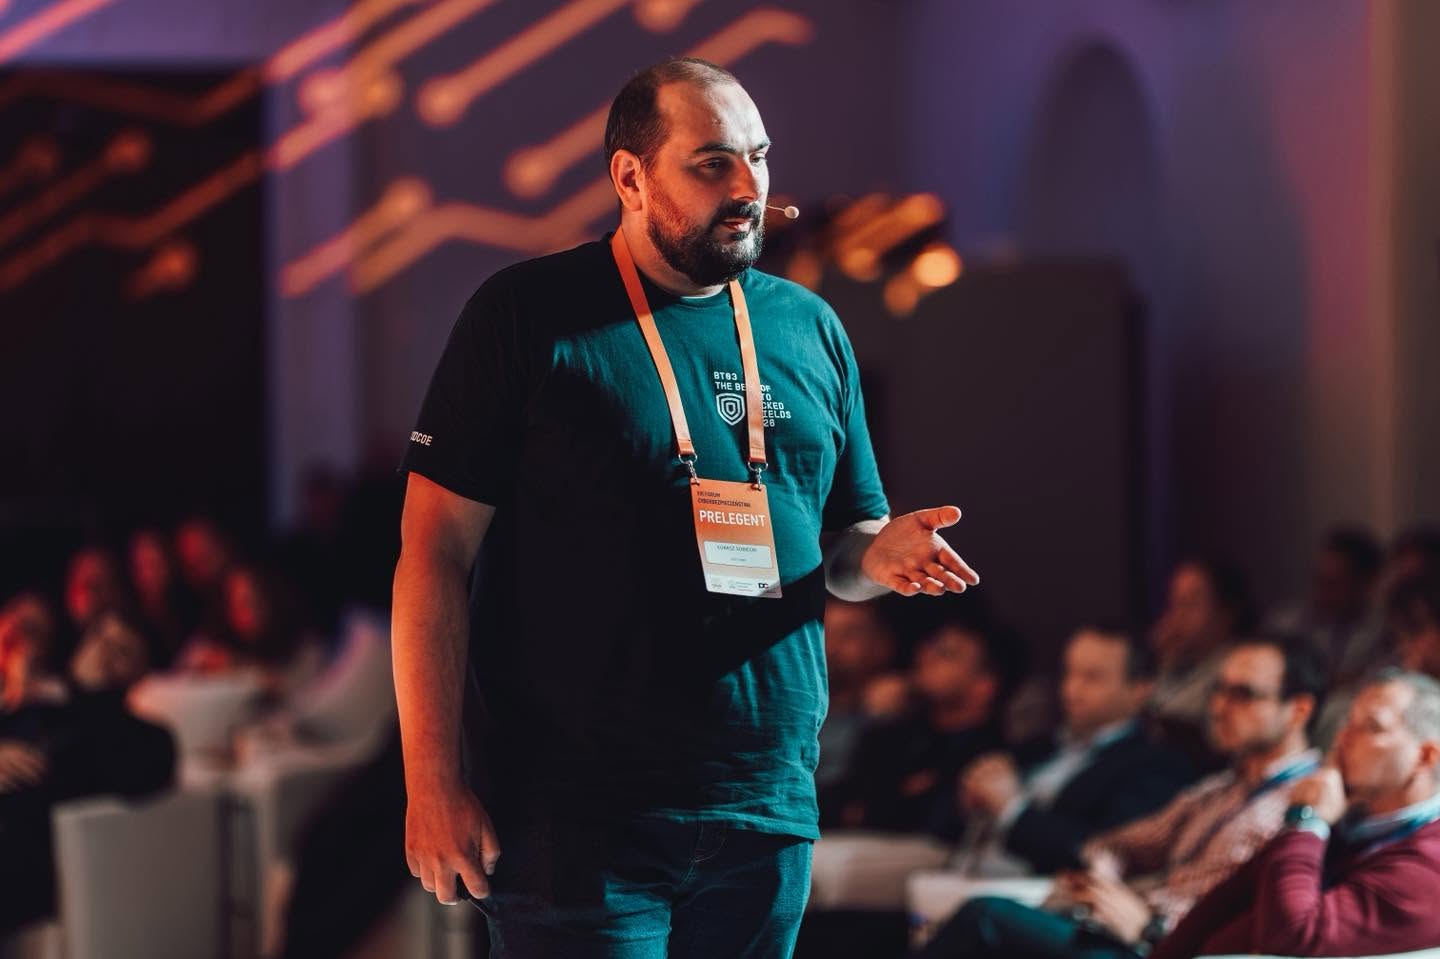
Łukasz Sobiecki podczas wystąpienia na VIII Forum Cyberbezpieczeństwa w Warszawie
Łukasz Sobiecki podczas wystąpienia „Czy mogę ufać AI?” na VIII Forum Cyberbezpieczeństwa, Pałac Kultury i Nauki, Warszawa, 2026.
[ speaker ] VIII Forum Cyberbezpieczeństwa · 2 wystąpienia

Czy mogę ufać AI — jak (nie)bezpiecznie korzystać z AI i co nam to daje?

Na VIII Forum Cyberbezpieczeństwa wystąpiłem dwukrotnie z tym samym tematem: pierwszego dnia poprowadziłem warsztat połączony z sesją pytań (45 + 10 min), a drugiego dnia wygłosiłem prezentację. Opowiadałem, jak bezpiecznie — i jak niebezpiecznie — korzystać z narzędzi AI, gdzie leżą realne ryzyka i jakie korzyści AI przynosi w codziennej pracy.

Oba razy pełna sala — bardzo dziękuję wszystkim uczestnikom!

  • — warsztat + pytania (45 + 10 min)
  • — prezentacja
  • Pałac Kultury i Nauki, Warszawa · organizator: Ministerstwo Cyfryzacji
pełna sala ×2 bezpieczeństwo AI prelegent
git log --author=sobiecki

Projekty open source

[ open source ] Go · SQLite · github.com/dc9-dev/formd ↗

formd — formularze na stronie bez oddawania danych firmom trzecim

Strony statyczne są szybkie, tanie i trudne do zaatakowania — dopóki nie potrzebują formularza kontaktowego. Wtedy zwykle trzeba wysyłać wiadomości odwiedzających do zewnętrznego serwisu i doklejać captchę, która ich śledzi. Napisałem formd, żeby tego uniknąć: dane z formularza trafiają wyłącznie na Twój serwer.

To jedna binarka w Go, którą instaluje się obok strony. Odbiera i waliduje zgłoszenia, zapisuje je w SQLite, powiadamia właściciela i wysyła potwierdzenie nadawcy przez SMTP lub Amazon SES. Formularzami i zgłoszeniami zarządza się w prostym panelu.

Pisałem go tak, jak sam audytuję aplikacje — zakładając, że ktoś będzie próbował go złamać. Spam zatrzymuje proof-of-work zamiast captchy: człowiek nawet go nie zauważy, a bot płaci mocą obliczeniową za każde zgłoszenie.

  • zero zewnętrznych usług — dane nie opuszczają serwera
  • antyspam proof-of-work, limity tempa i ciche odrzucanie botów
  • panel admina niewystawiony do internetu (tylko tunel SSH), hasła w argon2id
  • odporność na header injection i CSV injection, ścisły CSP, utwardzony systemd
  • kolejka maili z ponawianiem — awaria SMTP nie gubi żadnej wiadomości
  • automatyczne usuwanie starych zgłoszeń wspierające RODO
Go SQLite proof-of-work anti-spam security by design RODO
ls -la /specialization

Obszary specjalizacji

01 Incident Response

  • analiza i obsługa incydentów
  • triage i containment
  • analiza logów i zdarzeń
  • wsparcie forensics
  • identyfikacja wektora ataku
  • rekomendacje naprawcze
  • raporty techniczne i zarządcze

02 Penetration Testing

  • testy aplikacji webowych
  • testy API
  • testy infrastruktury
  • black-box, grey-box i white-box
  • testy autoryzacji i logiki biznesowej
  • adversarial simulation
  • przeglądy konfiguracji

03 Secure Software i DevSecOps

  • secure coding
  • code review
  • bezpieczeństwo CI/CD
  • threat modeling
  • bezpieczeństwo zależności
  • hardening aplikacji
  • projektowanie bezpiecznej architektury

04 Infrastructure Security

  • Linux i Windows
  • Docker i środowiska kontenerowe
  • usługi chmurowe i on-premise
  • reverse proxy, TLS i security headers
  • segmentacja i ograniczanie powierzchni ataku
  • monitoring i analiza logów

05 Security Advisory

  • ocena ryzyka
  • wsparcie zarządów i zespołów technicznych
  • plany reagowania na incydenty
  • warsztaty dla kadry zarządzającej
  • rekomendacje zgodności i odporności cyfrowej
git log --career

Doświadczenie zawodowe

DC9 Cyber
Co-founder & Board Member / Senior Security Consultant
Rozwój usług cyberbezpieczeństwa, incident response, testy penetracyjne, bezpieczeństwo aplikacji i infrastruktury, warsztaty i doradztwo. Współpraca z klientami regulowanymi i sektorem publicznym.
CERT.ngo
Senior Security Engineer
Bezpieczeństwo organizacji społecznych, wsparcie techniczne i reagowanie, rozwój kompetencji security. Wcześniej rola członka zarządu.
Uniwersytet Warszawski
Ścieżka techniczna
Frontend Developer → Head of IT → System Administrator → Senior Frontend Developer → Lead Developer
DeepCodeNine
Właściciel
Projekty technologiczne, aplikacyjne, infrastrukturalne i doradcze.
cat stack.cfg

Technologie

Security

Burp SuiteOWASP ZAPNessusNucleiNmapOpenSearch

Development

PythonPHPLaravelDjangoJavaScriptNode.js

Infrastructure

LinuxWindowsDockerNginxCaddyApache

Cloud & Platforms

AzureMicrosoft 365Google CloudFirebaseAWS

Databases

PostgreSQLMSSQLMariaDBSQLite

Security Engineering

OWASPthreat modelingsecure codingCI/CD securityhardening
man sobiecki

Najczęstsze pytania

Kim jest Łukasz Sobiecki?

Łukasz Sobiecki to polski ekspert cyberbezpieczeństwa z ponad 20-letnim doświadczeniem w IT, współzałożyciel i członek zarządu DC9 Cyber. Zajmuje się reagowaniem na incydenty, testami penetracyjnymi i bezpieczeństwem aplikacji. Jest członkiem CyberLegionu przy Wojskach Obrony Cyberprzestrzeni.

W czym Łukasz Sobiecki może pomóc organizacji?

W reagowaniu na incydenty cyberbezpieczeństwa, testach penetracyjnych, audytach bezpieczeństwa aplikacji i infrastruktury, bezpiecznym projektowaniu oprogramowania i środowisk DevOps oraz we wdrażaniu AI w sposób bezpieczny. Kontakt: [email protected].

O czym Łukasz Sobiecki mówił na VIII Forum Cyberbezpieczeństwa?

Na VIII Forum Cyberbezpieczeństwa (30 września – 1 października 2026, Pałac Kultury i Nauki w Warszawie) wystąpił dwa razy z tematem „Czy mogę ufać AI — jak (nie)bezpiecznie korzystać z AI i co nam to daje?”: pierwszego dnia poprowadził warsztat z sesją pytań, drugiego wygłosił prezentację. Oba razy przy pełnej sali.

W jakich ćwiczeniach cyberobrony brał udział?

W Locked Shields 2026, Cyber Europe 2026 (jako Cyber Reserve for Poland, z DC9 i ENISA) oraz Operation Cyber Flag 2026, gdzie z drużyną UWPL wygrał eliminacje, a w finale jako kapitan zajął 3. miejsce.

Czym jest formd?

formd to napisany przez Łukasza Sobieckiego open-source'owy, samodzielnie hostowany backend formularzy dla stron statycznych: jedna binarka w Go, SQLite, wysyłka przez SMTP lub Amazon SES, panel admina i ochrona antyspamowa proof-of-work bez zewnętrznej captchy. Kod: github.com/dc9-dev/formd.

./contact --init

Porozmawiajmy o bezpieczeństwie

Wspieram organizacje w reagowaniu na incydenty, testach bezpieczeństwa, audytach aplikacji i infrastruktury oraz projektowaniu odpornych środowisk IT.